
KeyPilot
API envanteri, developer account ve credential lifecycle yönetimini; encrypted vault, quota/alert, GitHub secret scanning ve audit ile tek platformda birleştiren güvenlik odaklı full-stack sistem.
- süre
- 2 hafta
- ekip
- 1 kişi
- rol
- Full-Stack & Security Developer
- kategori
- Full Stack
KeyPilot, ekiplerin API anahtarları, developer hesapları ve entegrasyon kimlik bilgilerini dağınık tablolar ve sohbet geçmişleri yerine merkezi, denetlenebilir bir envanterde yönetmesi için geliştirilmiş bir platformdur. Klasik “secret manager” yaklaşımları çoğunlukla yalnızca değeri saklamaya odaklanırken KeyPilot; kimlik bilgisinin hangi projede, hangi ortamda ve hangi serviste yaşadığını, ne zaman expire olacağını, kota limitlerini ve GitHub’da sızmış olabileceğini aynı işletim modelinde takip eder.
Sistem monorepo mimarisinde kurulmuştur: Next.js web uygulaması, NestJS API, BullMQ worker ve paylaşılan paketler (db, validation, scanner, shared). Kimlik doğrulama cookie session + CSRF ile yapılır; workspace bazlı RBAC her tenant kaynağını izole eder. Credential değerleri PostgreSQL’de plaintext tutulmaz; AES-256-GCM ile şifrelenir, listelerde yalnızca masked hint gösterilir ve reveal işlemi ayrı permission, re-auth, reason ve rate limit kontrollerine bağlanır. Fingerprint’ler HMAC-SHA-256 ile üretilir; böylece secret scanning eşleşmesi plaintext saklamadan yapılabilir.
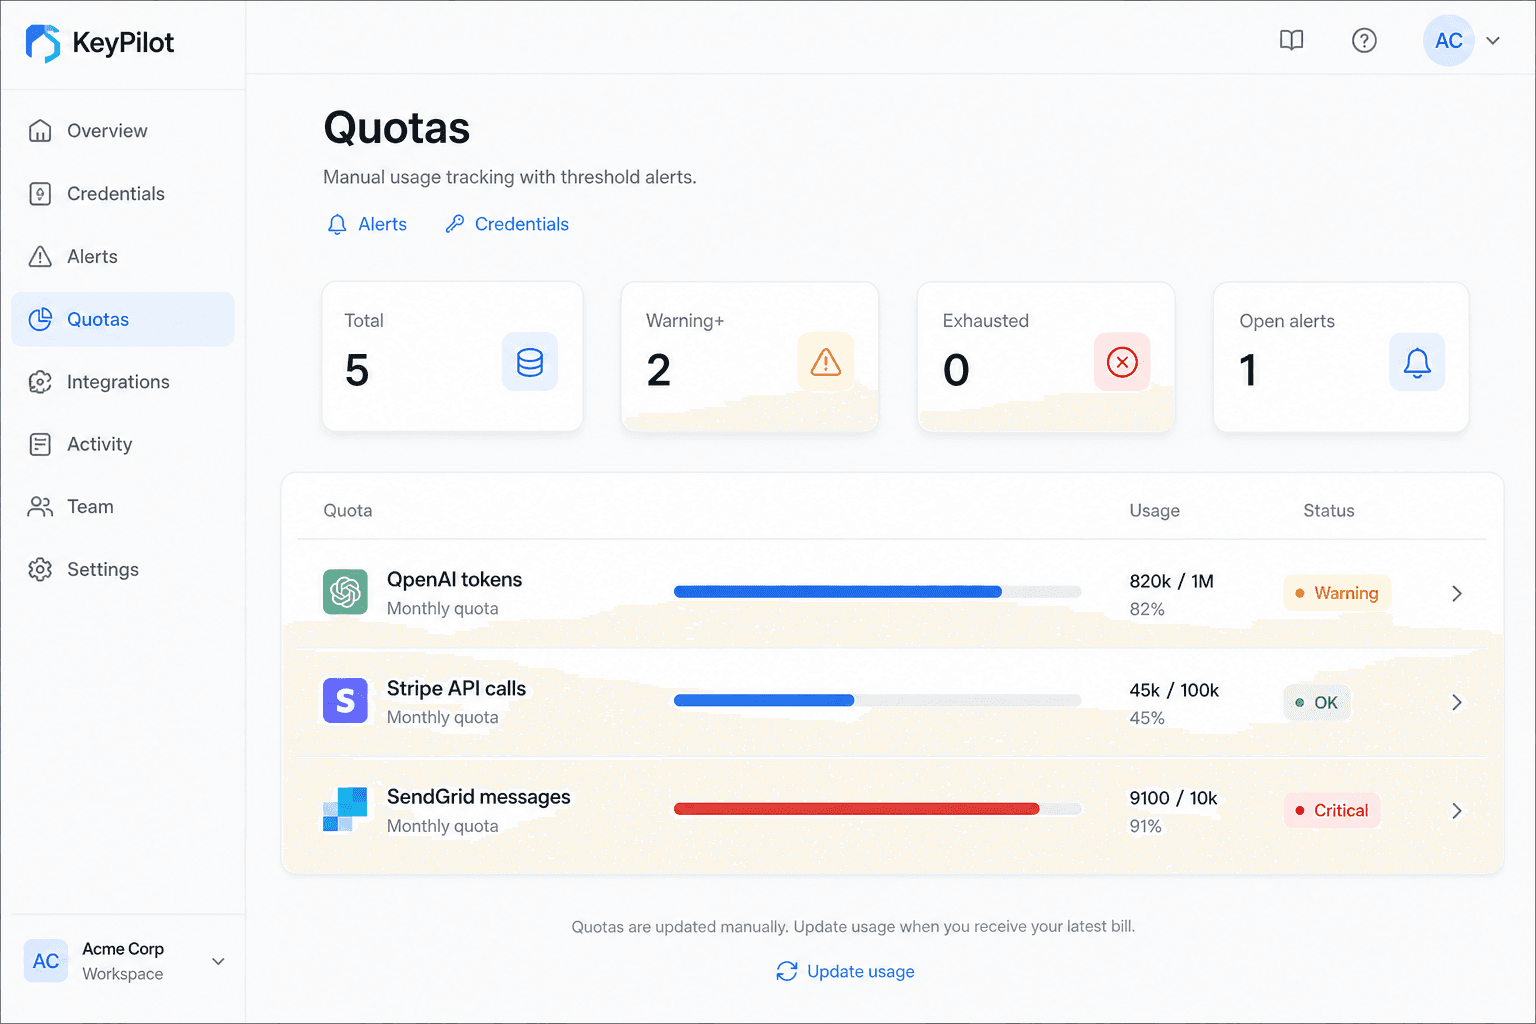
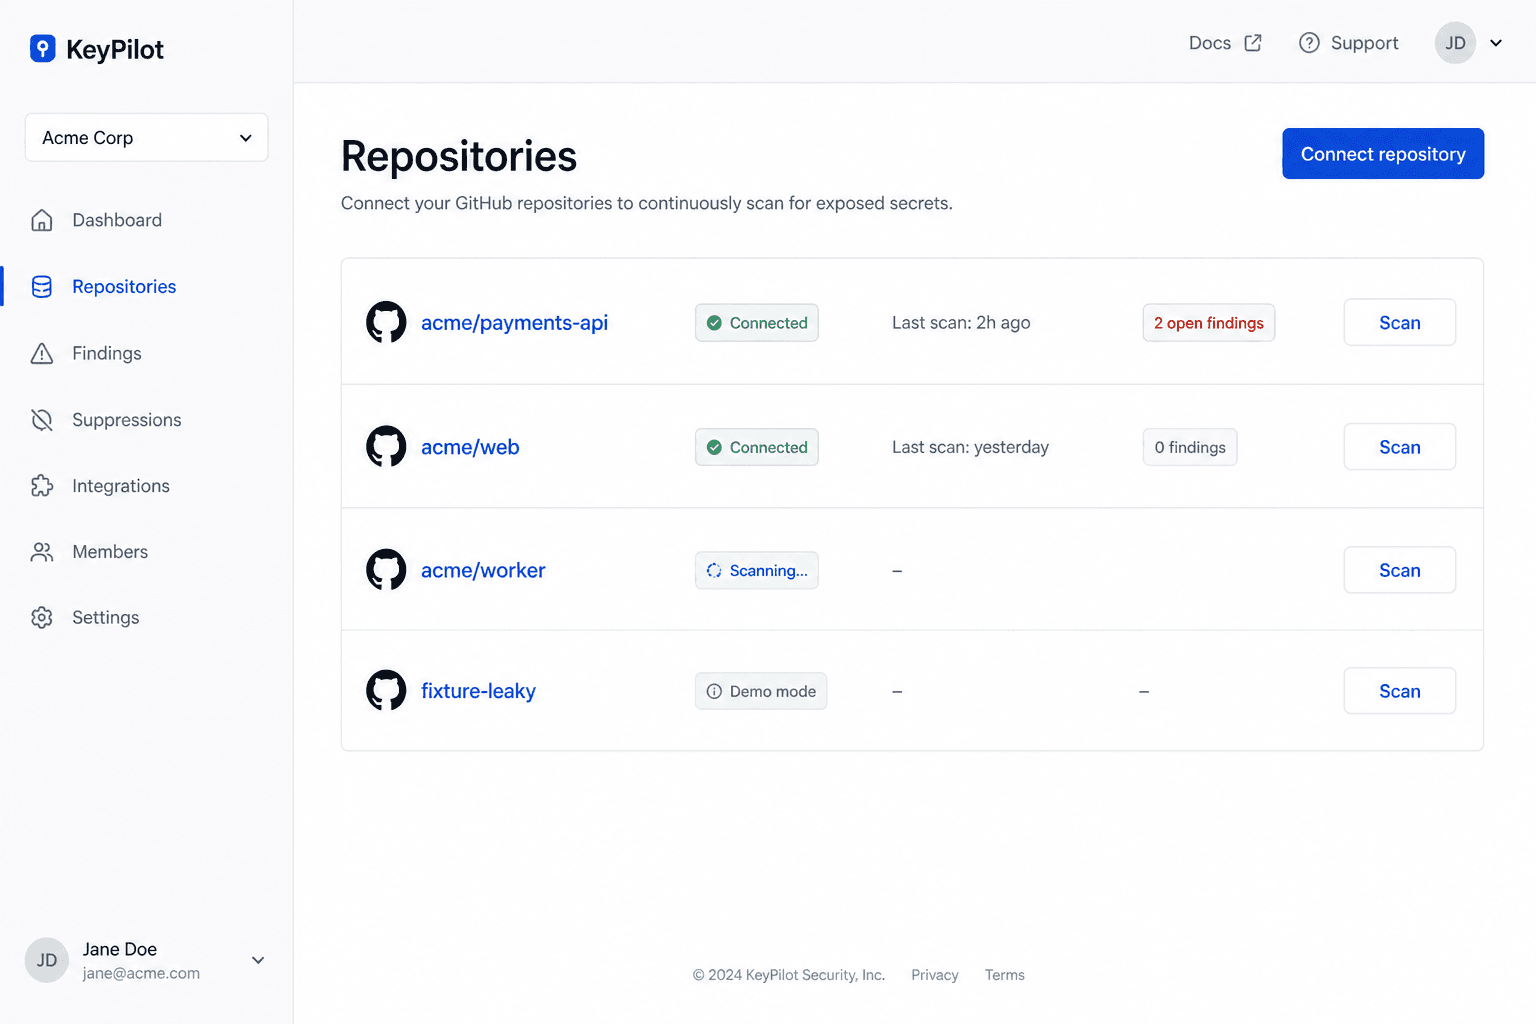
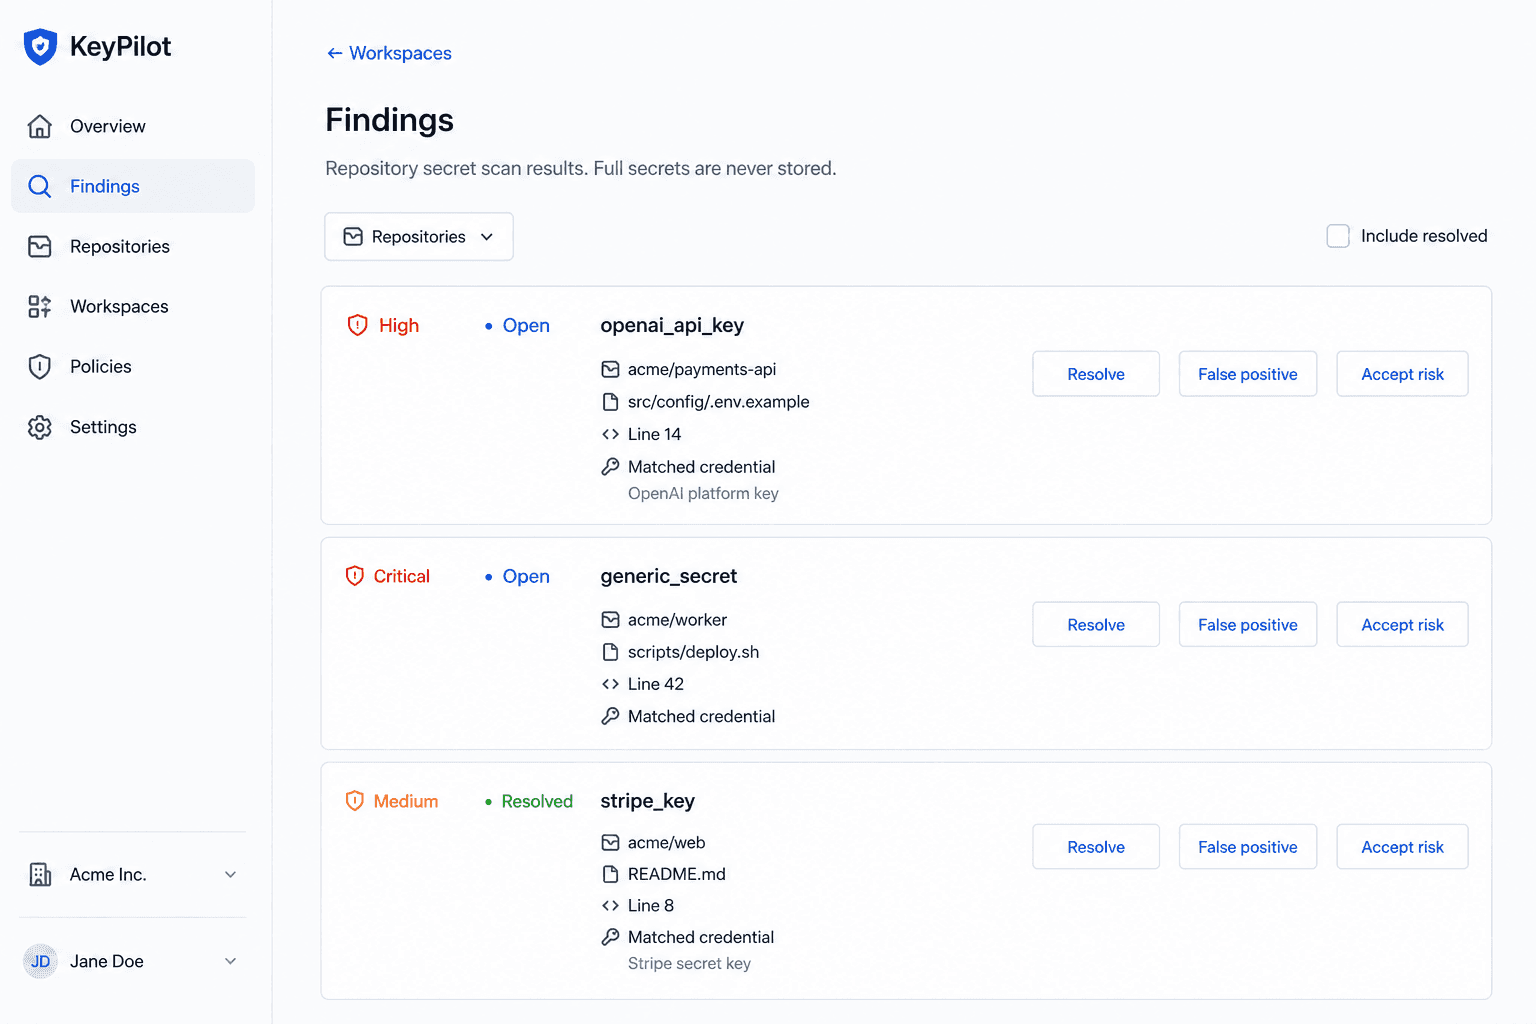
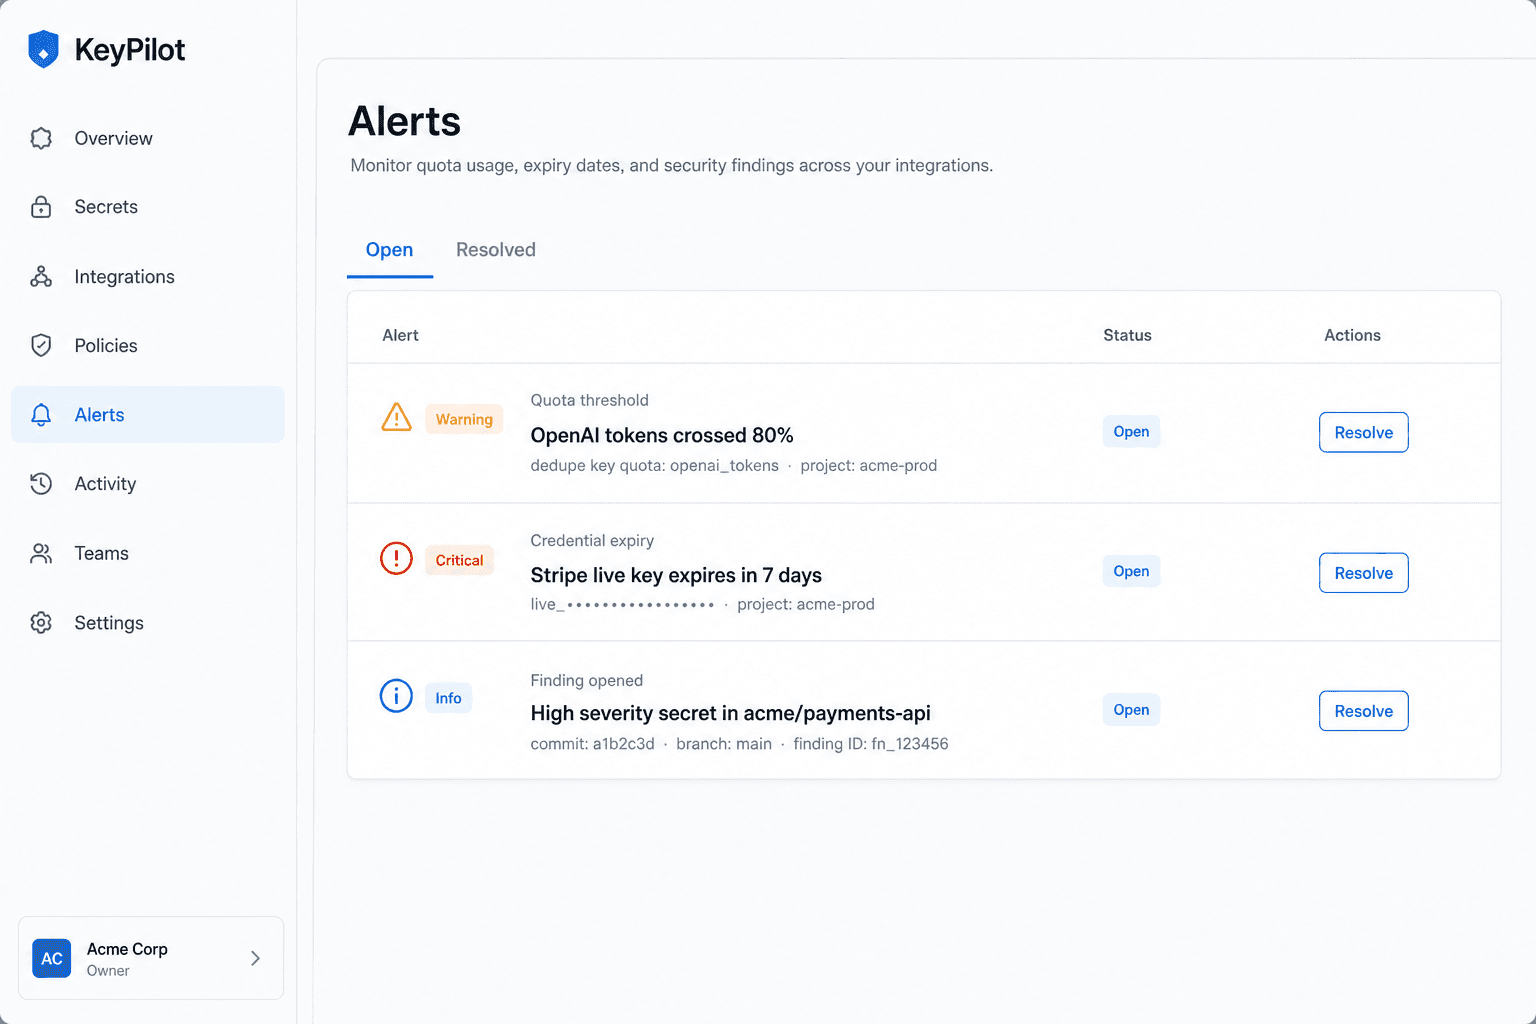
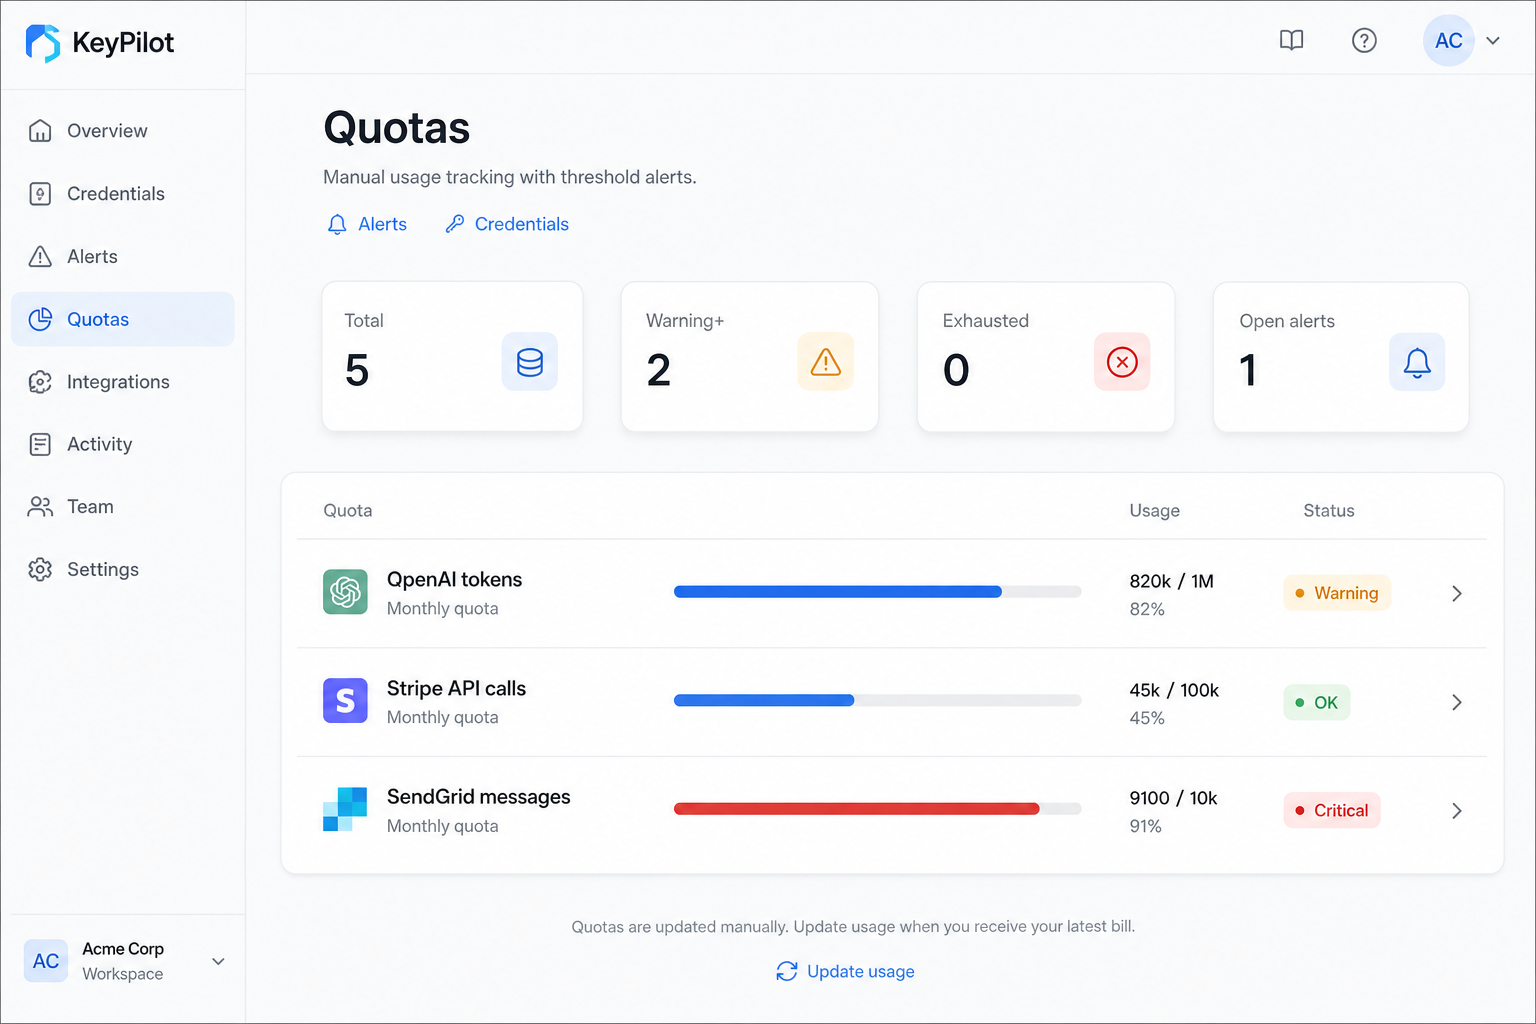
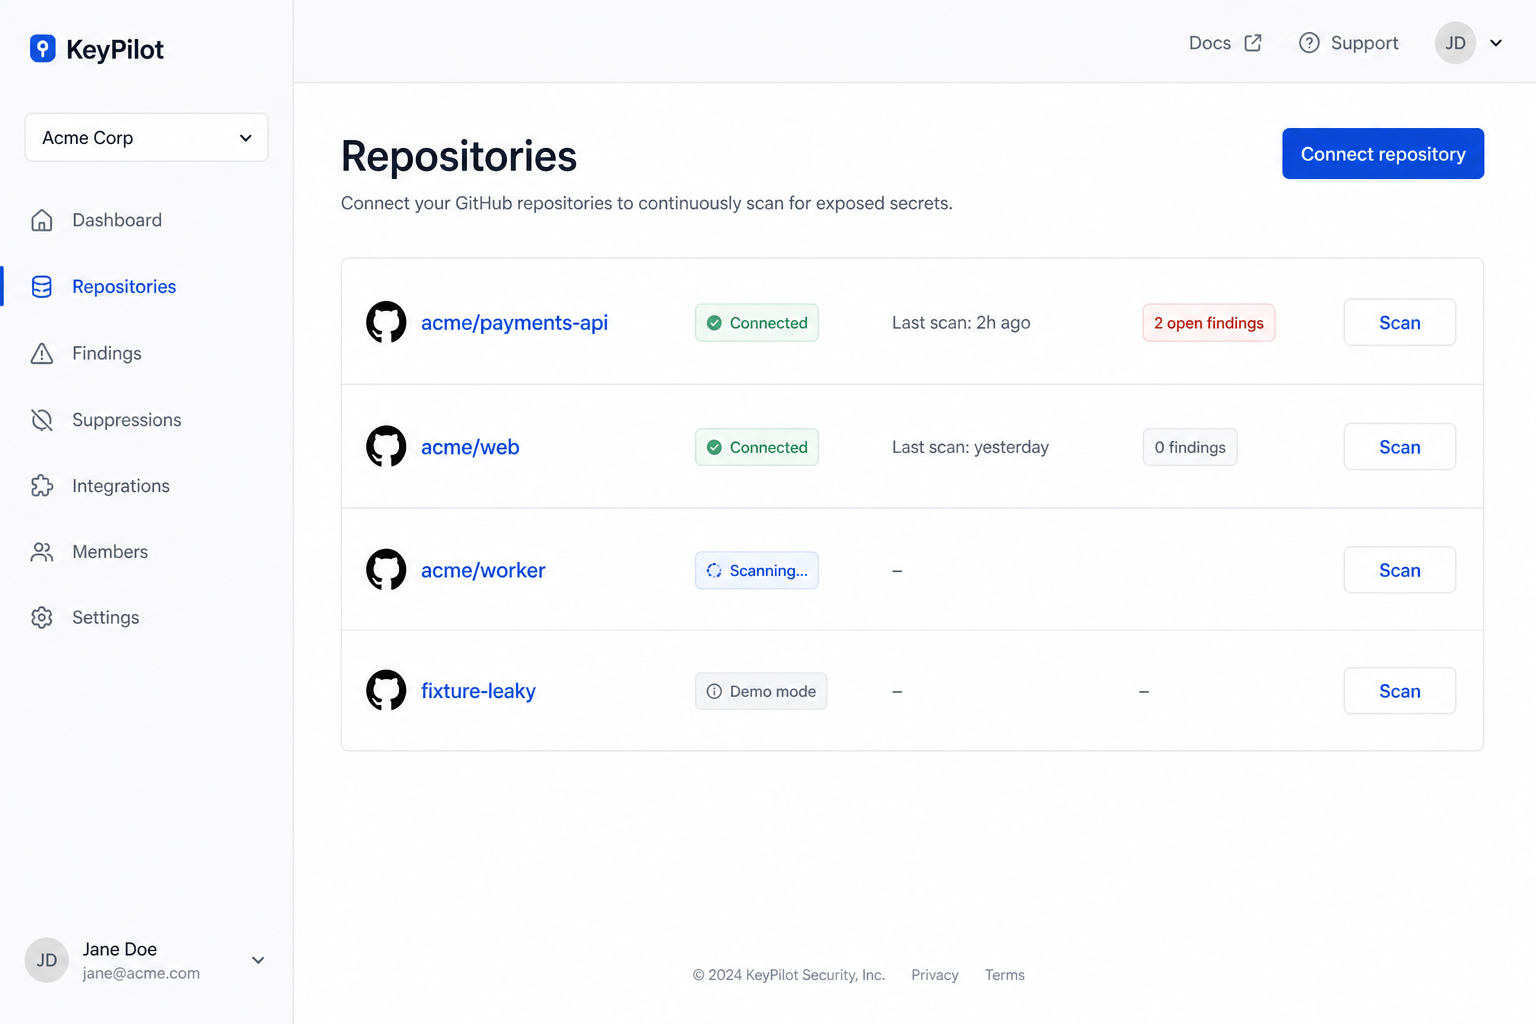
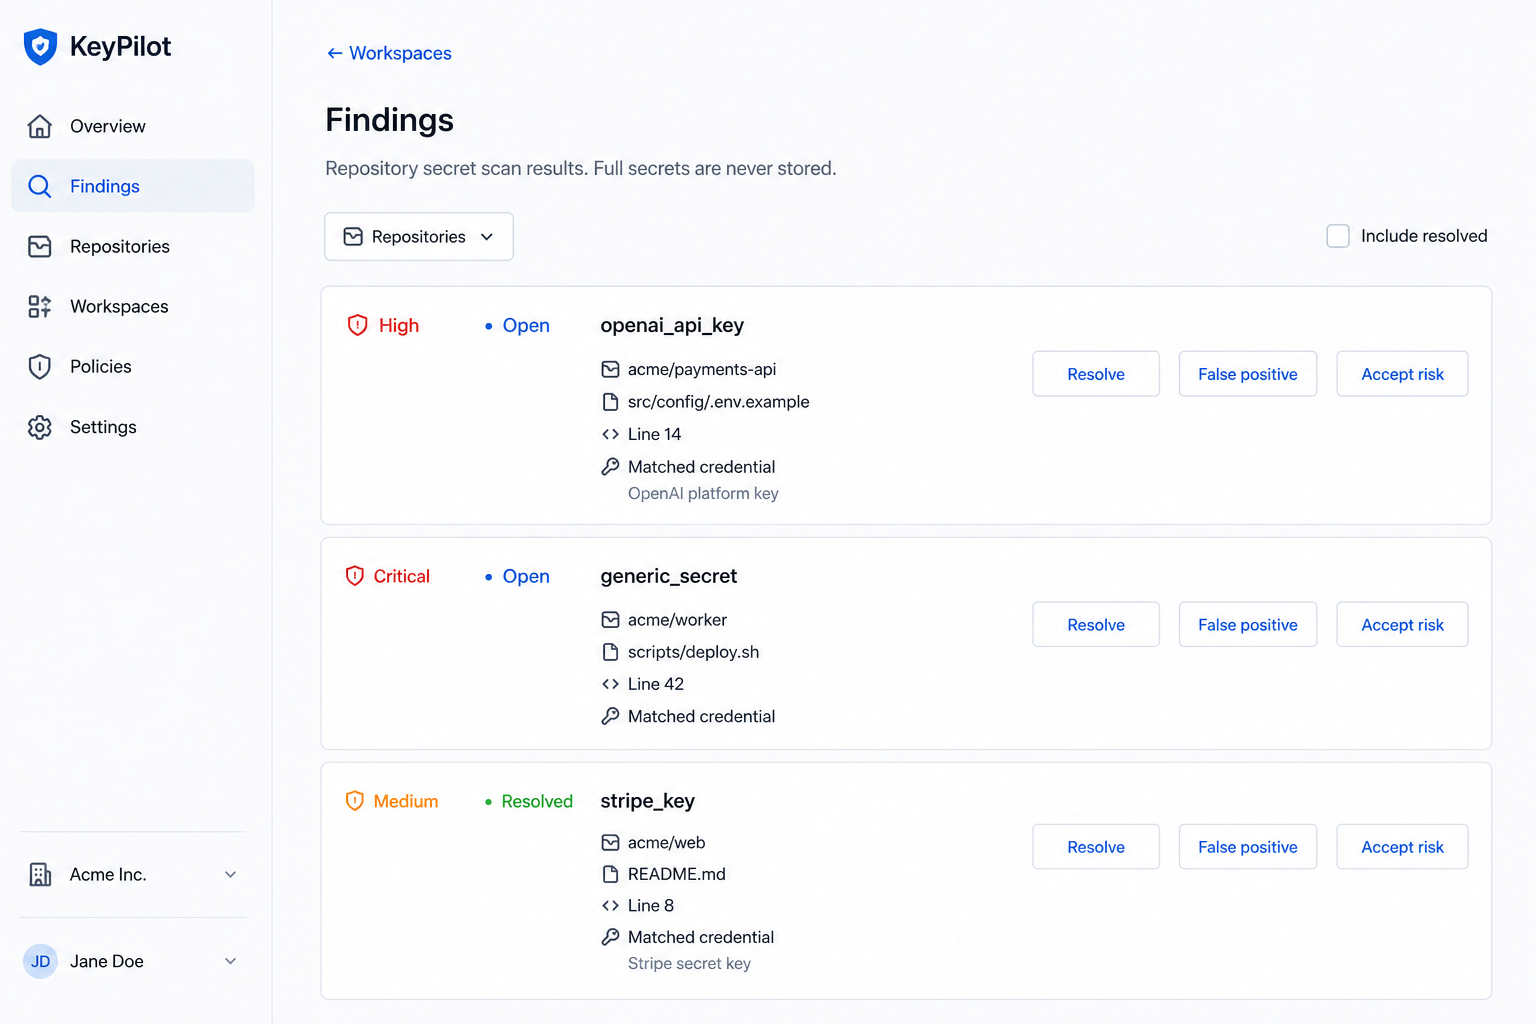
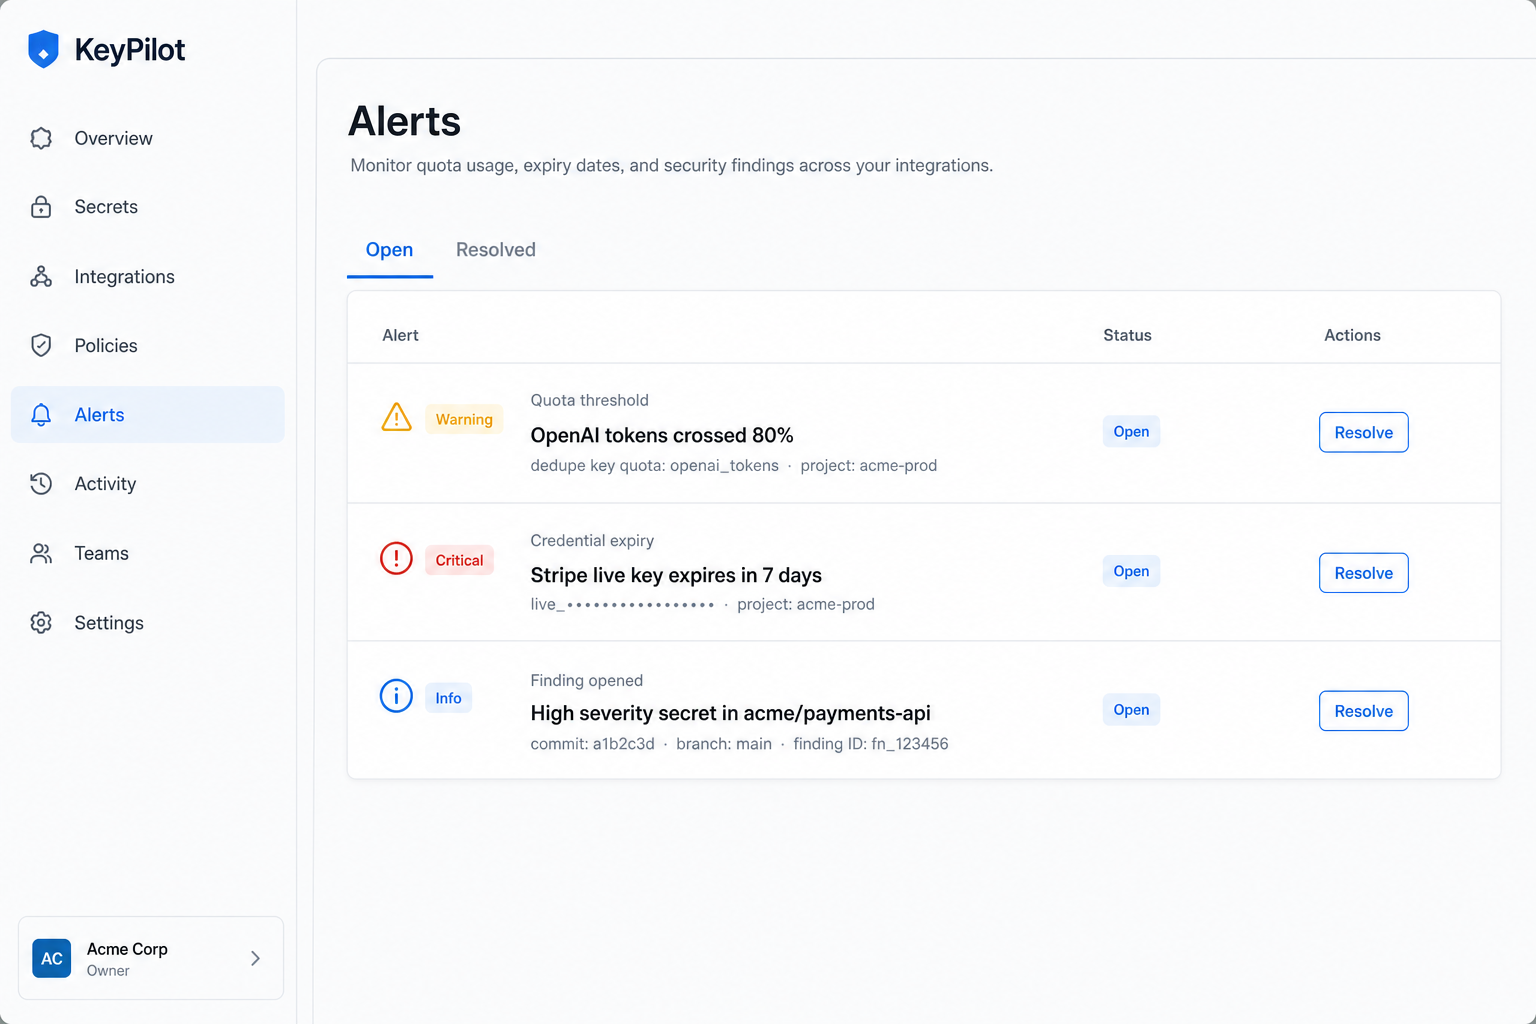
Quota motoru eşik aşımlarında dedupe edilmiş alert üretir; GitHub entegrasyonu repository’leri text-only tarar, bulguları fingerprint ile eşleştirir ve tam secret’ı asla persist etmez. Dashboard, rapor export’ları (CSV/JSON, secret-free) ve audit trail ile operasyonel görünürlük sağlanır.
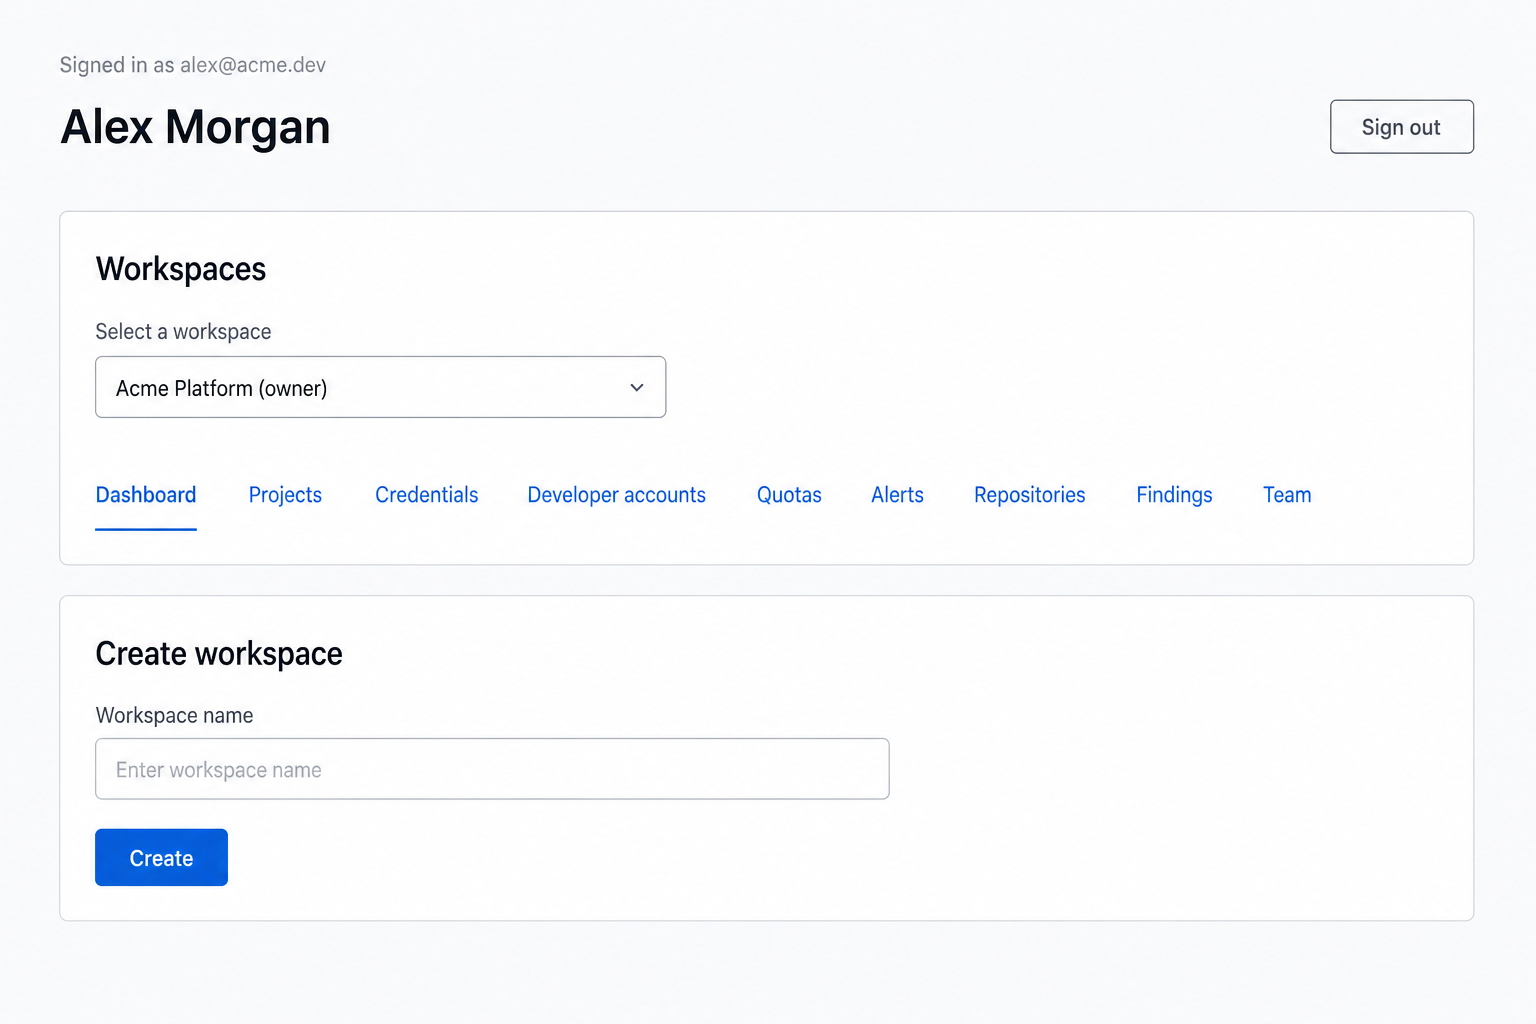
- Workspace + RBAC: owner/admin/member rollerine göre izinli erişim
- Proje / ortam / katalog modeli: API ve servis envanterinin yapılandırılması
- Developer account yönetimi: hesap–entegrasyon ilişkilerinin takibi
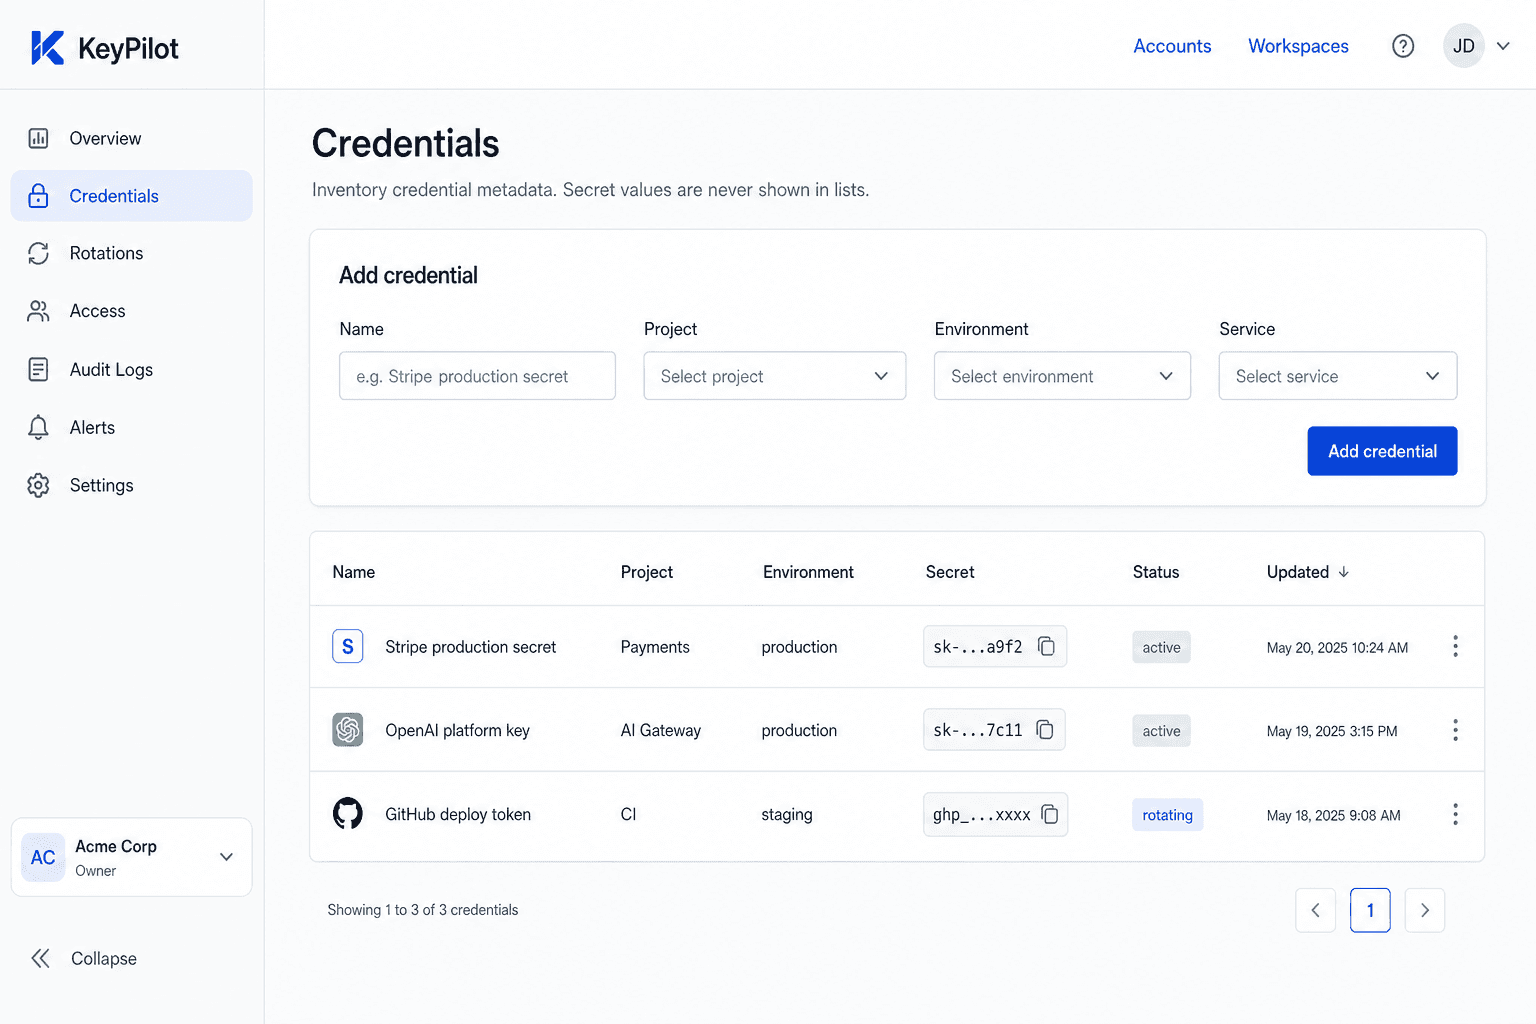
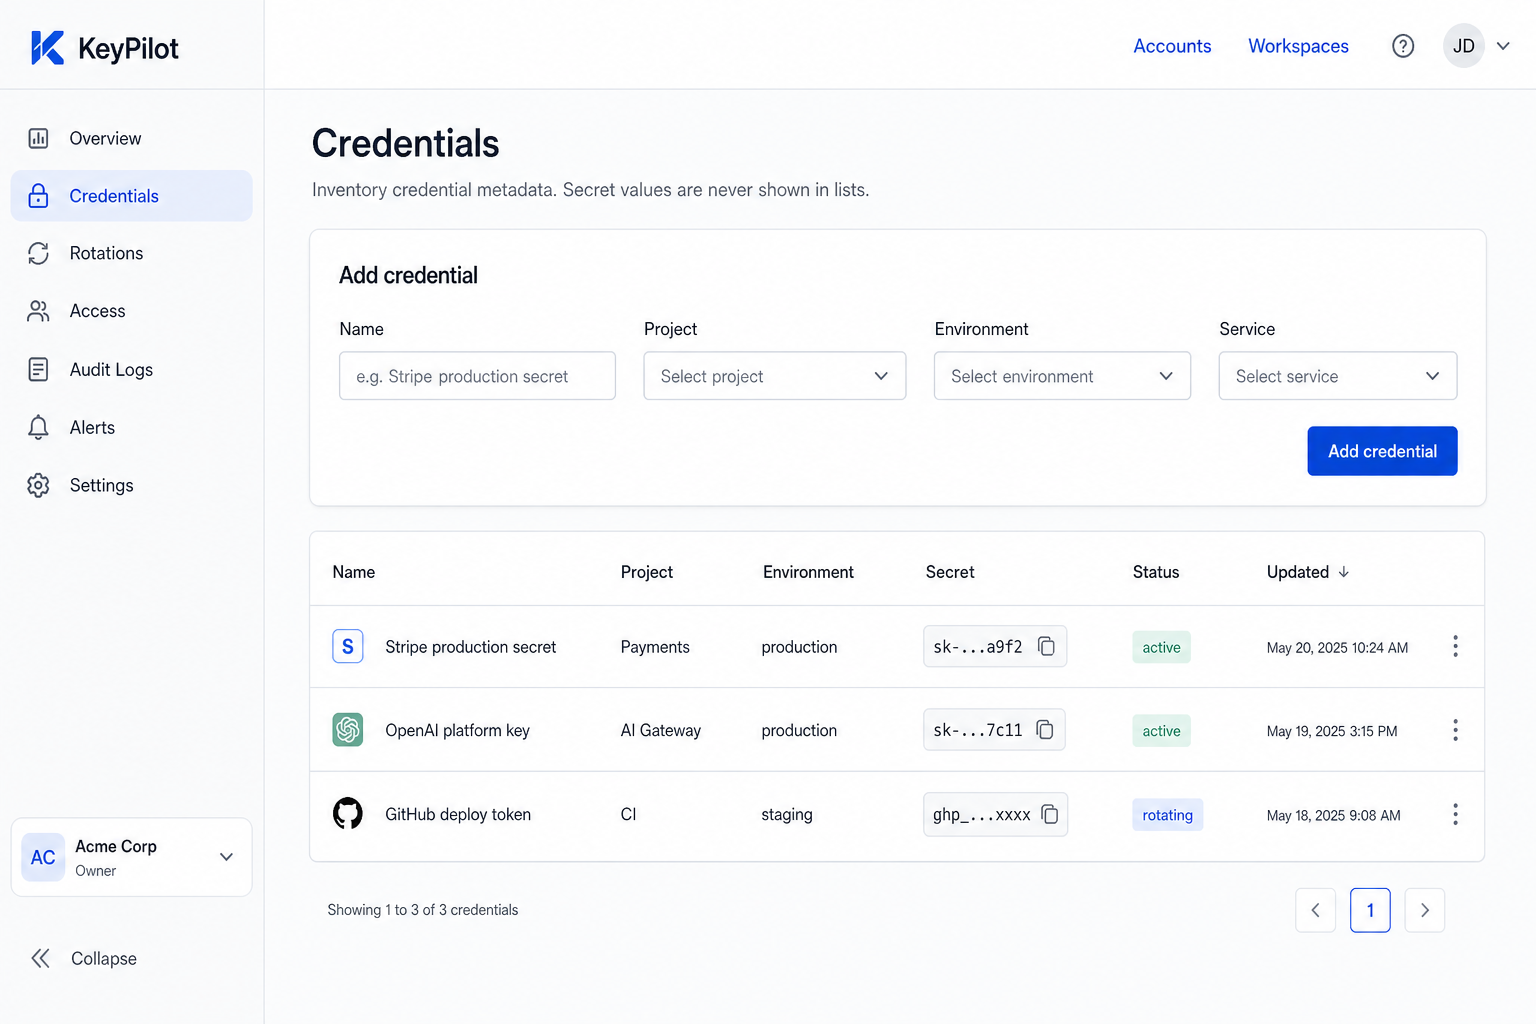
- Credential metadata inventory: secret’sız listeleme ve yaşam döngüsü durumları
- Encrypted vault: AES-256-GCM, unique nonce, AAD ile kaynak kimliği bağlama
- Controlled reveal: permission + re-auth + reason + rate limit + Cache-Control: no-store
- HMAC fingerprinting: plaintext saklamadan eşleşme ve tarama desteği
- Quota tracking: manuel kullanım kaydı, threshold alert’leri, dedupe
- Credential expiry alerts: süresi yaklaşan anahtarlar için bildirim
- GitHub secret scanning: text-only walk, fixture/live tarama hattı
- Findings workflow: resolve / false-positive / accept-risk
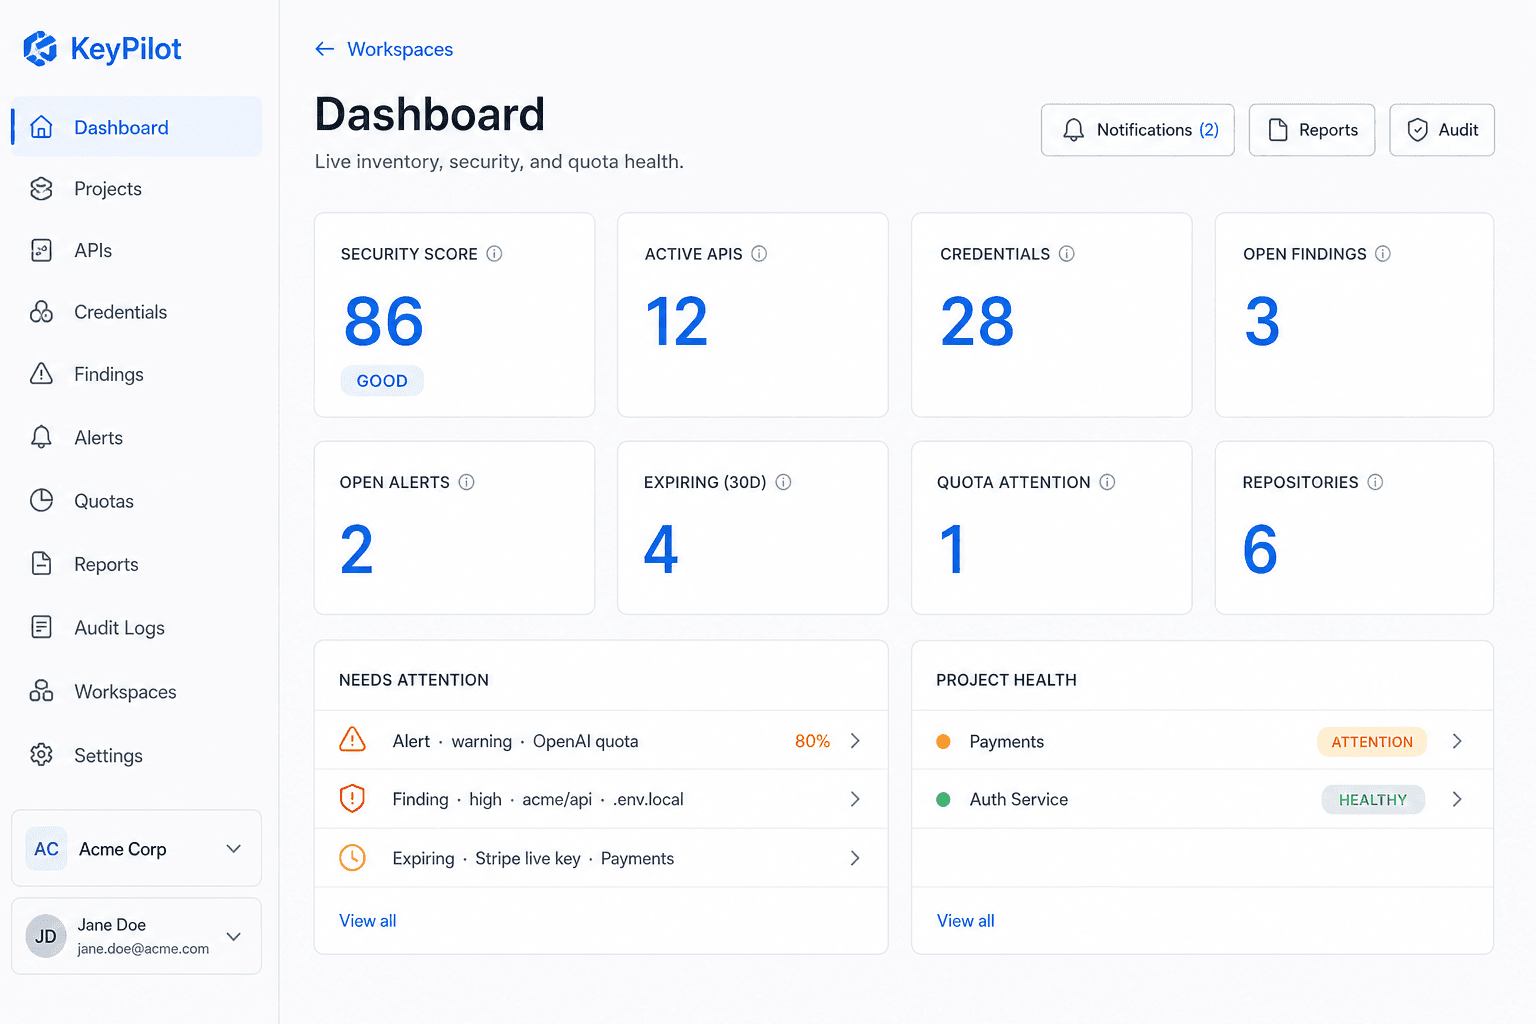
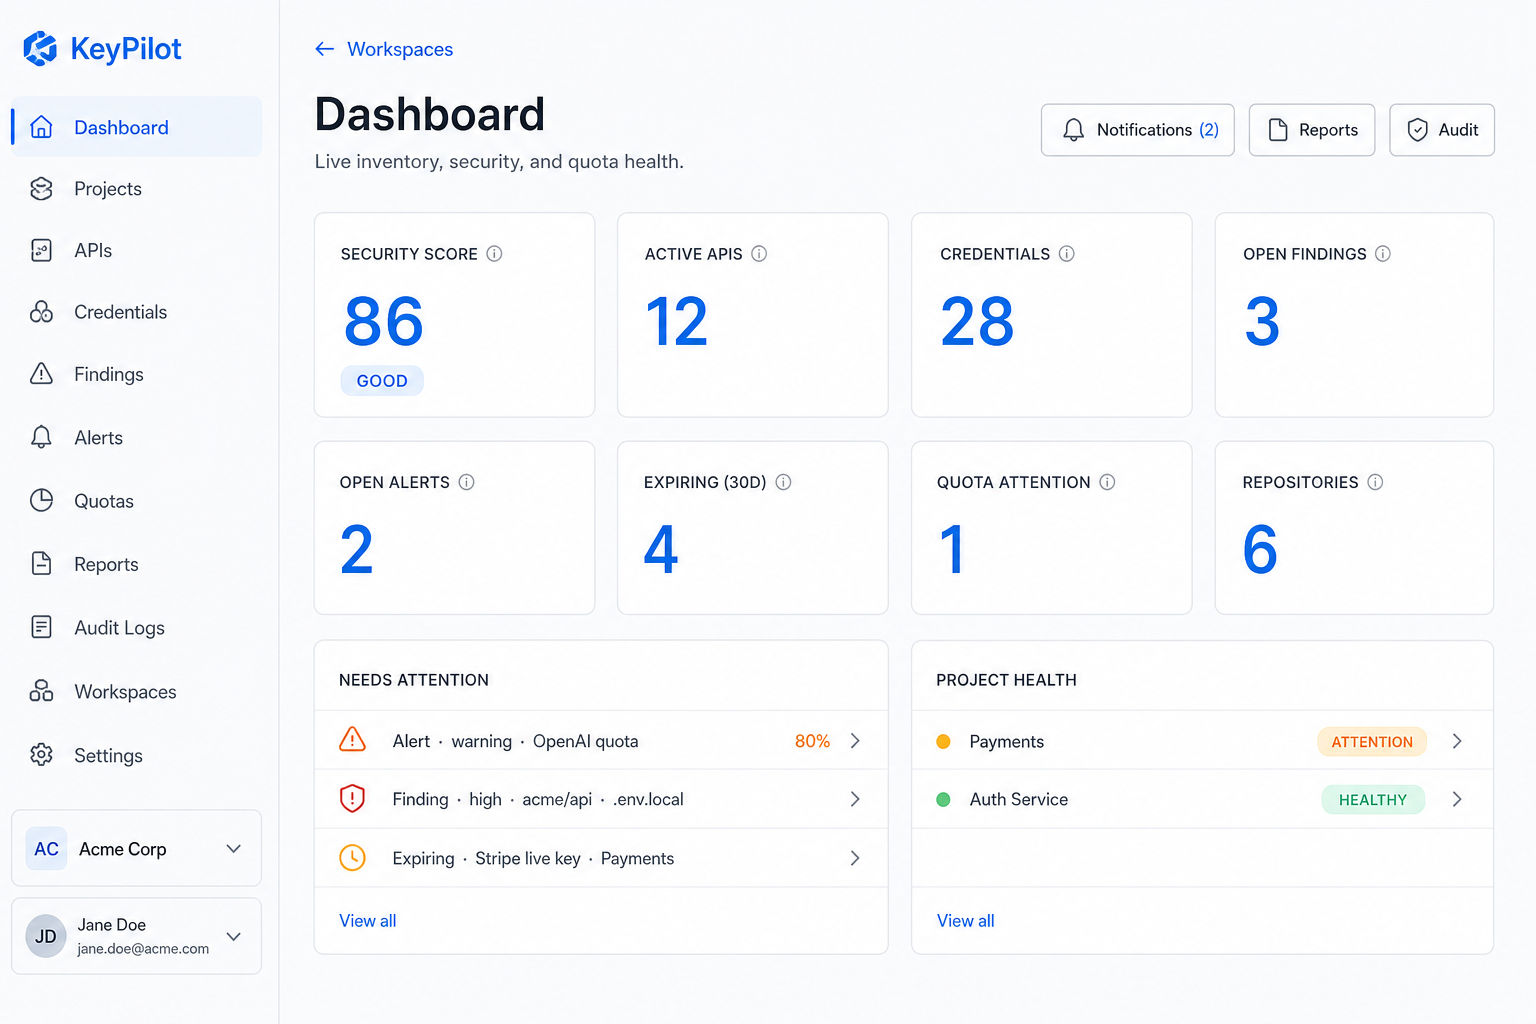
- Dashboard: security score, attention feed, project health, activity
- Reports & audit: permission-filtered CSV/JSON export, secret redaction
- Notifications: unread count, mark-read akışları
- Background jobs: BullMQ ile quota, expiry, scan, email kuyrukları
- Security hardening: CSP, Helmet, rate limits, prod config validation
- Tenant isolation: cross-workspace erişimde 404 davranışı
teknolojiler · 21
- Next.js 15
- React
- TypeScript
- NestJS
- Prisma
- PostgreSQL
- Redis
- BullMQ
- Tailwind CSS
- pnpm Workspaces
- Zod
- Argon2
- AES-256-GCM
- HMAC-SHA-256
- Cookie Sessions
- CSRF
- GitHub Webhooks
- Docker
- MinIO
- Helmet / CSP
- REST API
ekran görüntüleri · 8 kare